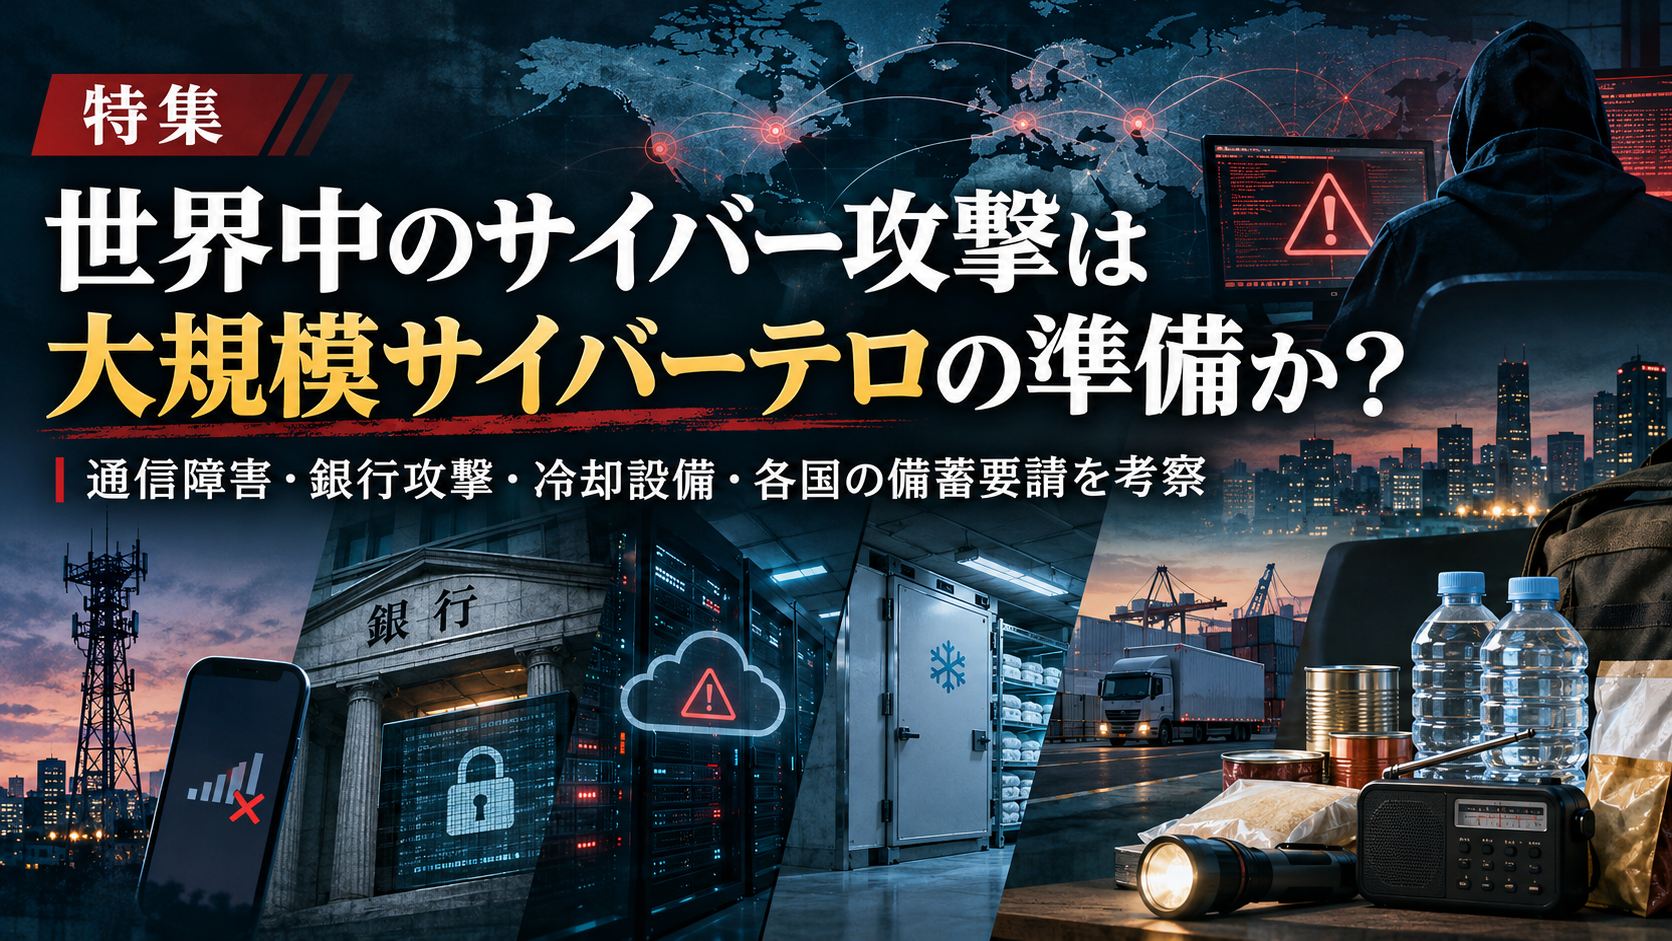
もし、世界中で相次ぐサイバー攻撃が、将来の「世界同時多発サイバーテロ」に向けた予行演習だったとしたら……。
2026年11月、Microsoft 365で大規模な障害が発生し、メールやクラウドサービスに影響が広がりました。
日本でもNTTドコモの5G SAサービスで通信障害が相次ぎ、携帯電話が利用しづらくなる事態が起きています。
さらにヨーロッパでは、スーパーの冷蔵・冷凍設備がサイバー攻撃を受け、食品が廃棄される事件が発生しました。
銀行への不正侵入で巨額の資金が移動した事件も報告されています。
そして、日本や欧州の政府は、停電や通信障害などの非常事態に備え、国民に水や食料の備蓄を呼びかけています。
こうして並べると、何か共通する動きがあるようにも見えてきますよね。
しかし、これらの出来事が一つの攻撃計画で結ばれているという証拠は、現時点で確認されていません。
では、現実に起きているサイバー攻撃は、私たちの社会のどこまでを脅かしているのでしょうか。
この記事では、各国政府や企業の公式発表を手掛かりに、確認できた事実と都市伝説的な仮説を区別しながら、「世界が同時に止まる日」の可能性を考察します。
Microsoftとドコモの大規模障害が示した社会の弱点
私たちは普段、メールも携帯電話も、使えて当然のものとして生活しています。
しかし、その当たり前を支えているシステムが止まると、仕事も日常生活も想像以上に不便になります。
まずは、2026年11月に起きた二つの障害を確認しましょう。
2026年11月、Microsoft 365で広がった障害
2026年11月12日(米国時間)、Microsoft 365のサービスで広範囲の障害が発生しました。
特にExchange Onlineへの接続に問題が生じ、Outlookからメールにアクセスできない利用者が相次ぎました。
Teamsなど、ほかのMicrosoft 365関連サービスにも影響が報告されています。
障害情報サイトのDowndetectorには多数の問題報告が寄せられましたが、報告件数は実際の被害者数と同じではありません。
Microsoftは、一部のサーバーが正常性チェックに失敗して利用できなくなり、残った設備への負荷が高まっている状況などを説明しました。
11月13日時点で確認できた情報では、障害の根本原因を特定する調査が続いており、サイバー攻撃を示す証拠は明らかになっていません。
それでも、メールやクラウドが使えなくなるだけで、企業の連絡、資料共有、顧客対応などには支障が生じ得ます。
私たちが頼っているサービスは、世界中の企業を支える共通基盤でもあるのです。
出典:AP通信・Microsoft 365の大規模障害に関する報道
ドコモの5G SA通信障害で何が起きた?
日本では、NTTドコモの5G SA(Standalone)サービスで、11月5日と11月11日に通信障害が発生しました。
11月11日の障害は午前10時34分に始まり、午後7時17分に完全復旧しています。
影響したのは全国の5G SA契約者で、音声通話、データ通信、SMSが利用しづらくなりました。
原因として発表されたのは、5G SA契約者を収容する交換機の「輻輳(ふくそう)」です。
通信処理が集中するなどして、設備が正常に処理しきれなくなる状態を指します。
ドコモは、不正アクセスの形跡やサイバー攻撃を示す事象は確認されていないと説明しています。
また、通常の4Gや5Gの契約者、ドコモ回線を利用するMVNO、緊急通報には影響がなかったと発表しました。
つまり、全国のドコモ回線がすべて停止したわけではありません。
出典:NTTドコモ「2026年11月11日の5G SA通信障害・復旧報告」
サイバー攻撃でなくても企業活動は止まり得る
Microsoftとドコモの障害は、原因も影響範囲も異なります。
しかし、共通していることがあります。
私たちの生活は、自分では管理できない大規模なデジタル基盤に強く依存しているという点です。
もちろん、システム障害が起きたからといって、その設備を外部から簡単に攻撃できるとは限りません。
それでも、複数の重要なサービスが同じ日に使えなくなったら、どうなるでしょうか。
その問いを考える前に、実際に悪意ある攻撃によって設備や資金が被害を受けた事件を見ていきましょう。
冷蔵庫・冷凍庫も標的に!欧州で実際に起きた温度操作攻撃
サイバー攻撃というと、個人情報の流出やパソコンのデータ暗号化を思い浮かべる人が多いかもしれません。
ところが2026年秋、ヨーロッパで狙われたのは、食品を保存するための冷却設備でした。
デジタル機器への攻撃が、現実の食品や設備に直接影響したのです。
フランスのスーパー700か所超で冷却設備が攻撃された
2026年10月11日から12日にかけて、フランスの700か所を超える小売施設で、スーパーの冷却設備を制御するシステムがサイバー攻撃を受けました。
フランス外務省の11月9日付声明によると、この攻撃で設備に深刻な損傷が生じ、火災も発生しました。
食品の損失額は数千万ユーロ規模とされています。
冷蔵庫や冷凍庫は、ただ冷たい空気を作ればよいわけではありません。
保存する商品に応じた温度を維持し、異常があれば素早く対応する必要があります。
その管理に関係する制御システムが攻撃されると、食品の品質を守れなくなる場合があるのです。
サイバー攻撃によって失われるのは、データだけとは限りません。
出典:フランス外務省「フランスに対するサイバー攻撃の帰属に関する声明」
冷蔵・冷凍設備への攻撃は欧州各地でも発生
事件はフランス国内だけにとどまりませんでした。
EUのサイバーセキュリティ機関ENISAと欧州委員会は、11月4日に共同声明を発表しました。
それによると、10月11日以降、複数のEU加盟国で商業用冷却設備などに関するサイバー事案が発生し、11月1日から2日にも新たな一連の事件が起きています。
EU側は、加盟国間での情報共有や被害拡大の防止に向けた対応を進めていると説明しました。
短い期間に複数の国で似た被害が報告されたことは、確かに気になる現象です。
ただし、これらがすべて同一の攻撃者によるものかどうかは、共同声明だけでは確定できません。
出典:ENISA・欧州委員会「EU各国の冷却設備に関するサイバー事案」
フランス政府はイランに関係する部隊の攻撃と評価
さらに驚かされるのが、フランス政府による攻撃主体の評価です。
フランス外務省は2026年11月9日、10月の冷却設備への破壊的な攻撃について、イラン革命防衛隊に関係するサイバー部隊「SHAHID KAVEH」によるものだと発表しました。
つまりフランス政府は、民間の食品保存設備に対する大規模攻撃を、国家に関係する活動と位置付けているのです。
これは一般的な金銭目的のランサムウェア犯罪とは、異なる性質の脅威を考える材料になります。
ただし、この帰属はフランス政府の公式評価であり、欧州で発生したすべての冷却設備事件に同じ評価が当てはまるわけではありません。
そして、将来の世界同時攻撃の予行演習だったと示す証拠もありません。
血液を保存する冷却設備でも攻撃が発生
2026年11月には、フランスの血液事業者EFSが利用する3施設でも、冷却設備へのサイバー攻撃が確認されました。
設備の温度や霜取りに関する設定を異常な値に変更しようとする攻撃でした。
幸い、監視・警報システムが異常を検知し、担当者が保存物を守る対応を行ったため、血液製剤や検体の損失は発生していません。
血液の採取や供給も継続されました。
ここで重要なのは、被害が広がらなかった理由です。
サイバー攻撃を受けても、独立した監視や現場での対応が機能すれば、大きな損失を防げる場合があることを示しています。
銀行へのサイバー攻撃も現実に!預金データや送金はどうなる?
食品の安全を支える設備が攻撃されるなら、次に気になるのはお金の安全ではないでしょうか。
もし銀行アプリにログインできなくなったら。あるいは、口座残高や取引履歴が普段と違って見えたら……。
実際、銀行システムへの侵入や不正送金は過去に何度も発生しています。
フランスの銀行で約1億ユーロ規模の不正送金
2026年11月4日、フランスの銀行グループ「Crédit Mutuel Arkéa」は、サイバー攻撃によって不正な取引が行われたことを公表しました。
攻撃者は外部サービス提供事業者のプラットフォームを経由して銀行のシステムに到達し、同行自身の口座から他行へ送金を行ったと説明されています。
報道では約1億ユーロ規模の資金が問題となりましたが、銀行は最終被害額を確定していません。
同行は、一部の資金を差し止め、回収に向けた対応を続けていると説明しています。
一方、顧客の預金資産への影響はなく、一部の送金処理に遅れが生じたと発表しました。
銀行が攻撃されたことと、利用者の預金が失われたことは同じではありません。
出典:Crédit Mutuel Arkéa「サイバー攻撃に関する追加説明」
バングラデシュ中央銀行では8,100万ドルが流出
金融機関への攻撃で有名なのが、2016年2月のバングラデシュ中央銀行事件です。
攻撃者は同行のシステムを侵害し、国際的な銀行間送金に利用されるSWIFTの仕組みを悪用して、不正な送金指示を出しました。
その結果、8,100万ドルが流出しました。
重要なのは、SWIFTのネットワーク全体やニューヨーク連邦準備銀行のシステムが侵害されたわけではないという点です。
金融機関側のシステムが攻撃されることで、正規の送金の仕組みまで悪用されることがあるのです。
出典:ニューヨーク連邦準備銀行「サイバーセキュリティに関する声明」
口座残高の表示偽装と預金台帳の改ざんは別問題
では、預金データそのものを書き換える攻撃はどうでしょうか。
2026年5月、IBMのセキュリティ研究者は、インターネットバンキングの画面に表示される残高や取引履歴を偽装する、悪質なブラウザー拡張機能について報告しました。
これは利用者が見ている画面を操作するもので、銀行が管理する正式な預金台帳そのものを書き換えた事例ではありません。
今回調べた資料では、国全体の預金残高がサイバー攻撃によって一斉に消去されたという事実は確認できませんでした。
ただ、銀行の決済や送金が使えなくなれば、預金が残っていても、必要なときにお金を動かせない場合があります。
「お金が消えること」と「お金を利用できなくなること」。この二つは分けて考える必要があります。
出典:IBM「銀行取引画面を偽装する悪質なブラウザー拡張機能の分析」
すでに起きている物流停止と国家関与型サイバー攻撃
食品や銀行への攻撃を見てきましたが、社会を動かしているのは、それだけではありません。
商品を運ぶ物流、情報を伝える通信、水や電気を供給する設備も欠かせない存在です。
こうした分野への攻撃は、どこまで現実のものになっているのでしょうか。
名古屋港ではランサムウェア攻撃で物流が停止
2023年7月4日、名古屋港の「名古屋港統一ターミナルシステム(NUTS)」がランサムウェア攻撃を受けました。
コンテナの搬入・搬出を管理するシステムが停止し、港湾の物流作業に大きな影響が出ました。
復旧作業は約3日間に及び、7月6日に各ターミナルで順次作業が再開されています。
ここで注目したいのは、船やクレーンを直接破壊しなくても、管理システムの停止が物流を止める原因になったことです。
情報を管理する仕組みが、現実の物の流れを左右していることがよく分かります。
出典:INTERNET Watch「名古屋港NUTSのランサムウェア被害」
韓国では放送局と金融機関が同じ日に攻撃された
複数の業種が同時期に攻撃を受けた例もあります。
2013年3月20日、韓国ではKBS、MBC、YTNなどの放送局と、新韓銀行、農協銀行などの金融機関でシステム障害が発生しました。
韓国政府は、悪意のあるプログラムによる攻撃だったと発表しています。
多くのパソコンやサーバーに障害が生じ、放送や金融の業務に影響しました。
その後の韓国政府の調査では、数か月前から準備されていた可能性が示され、北朝鮮の関与が疑われると評価されました。
この事件は、異なる組織を同時期に狙う攻撃が現実に起こり得ることを示しています。
ただし、2013年の韓国の事件と、2026年の欧州や日本での出来事を結ぶ証拠はありません。
出典:韓国政府「2013年3月20日の放送・金融機関への攻撃」/韓国政府「事件の中間調査結果」
Volt Typhoonとは?米国政府が警告した重要インフラへの事前侵入
さらに気になるのが、米国政府が警告している「Volt Typhoon(ボルト・タイフーン)」です。
2024年2月、米国のCISA、NSA、FBIなどは、中国政府の支援を受けていると評価するこの活動について、共同勧告を発表しました。
米国側によると、通信、エネルギー、交通、水道などの重要インフラを運営する組織で、ネットワークへの侵入とアクセスの維持が確認されています。
米国政府機関は、こうした行動を、将来の危機や紛争時に重要インフラを妨害するための「事前配置」だと高い確信度で評価しています。
つまり、将来の妨害を可能にするため、平時から重要インフラの内部へ侵入しておく活動が、現実の脅威として警告されているのです。
ただし、これは米国政府による特定の活動についての評価であり、すべてのサイバー事件に共通の計画があるという意味ではありません。
出典:CISA・NSA・FBIなど「Volt Typhoonに関する共同勧告」
事前潜伏と予行演習は何が違うのか?
ここで整理しておきたいのが、「事前潜伏」と「予行演習」の違いです。
事前潜伏は、標的のネットワークに侵入し、将来に備えてアクセスを維持する活動です。
一方、予行演習は、本番を想定して攻撃の手順や影響を試すという考え方です。
Volt Typhoonに関する米国政府の警告は、主に前者についてのものです。
では、もし将来の大規模攻撃を準備する者がいたら、目立つ攻撃を繰り返す必要はあるのでしょうか。
実際に攻撃を仕掛けるよりも、すでに発生した障害を観察する方が目立たないかもしれません。
この疑問が、今回の都市伝説を考える重要な手掛かりになります。
なぜ各国政府は国民に備蓄を呼びかけているのか?
ここまで、食品、銀行、物流、重要インフラへのサイバー攻撃を見てきました。
その一方で、日本や欧州の政府は、国民に水や食料などの備蓄を呼びかけています。
しかも国によっては、自然災害だけでなく、戦争やサイバー攻撃によって社会の重要なサービスが使えなくなる状況も想定しているのです。
日本では2026年11月2日に防災の緊急要請
日本では2026年11月2日、防災庁が「事前防災徹底のための緊急要請」を発表しました。
巨大地震や火山噴火などの国難級の災害が起きた場合、行政の支援には限界があるとして、国民に事前の備えを求めています。
具体的には、最低3日間、できれば1週間分の水や食料を備蓄するよう呼びかけました。
飲料水は食事に使う分も含め、1人1日3リットルが目安です。
ただし、この要請が主に想定しているのは大規模自然災害です。
サイバーテロの発生が迫っているために出されたという根拠はありません。
欧州では72時間から1週間以上の備蓄を推奨
ヨーロッパでは、国ごとに備蓄の推奨期間が異なります。
スウェーデンは少なくとも1週間、ノルウェーは1週間、オランダは72時間、ドイツはできれば10日間の備えを推奨しています。
EUも2025年3月、住民が最低72時間は自立できるよう支援する指針を作る方針を示しました。
| 国・地域 | 備蓄・自助の推奨期間 | 主な想定 |
|---|---|---|
| 日本 | 最低3日、できれば7日 | 大規模自然災害 |
| スウェーデン | 少なくとも7日 | 戦争、危機、サイバー攻撃など |
| ノルウェー | 7日 | 電力・通信などの重要インフラ停止 |
| オランダ | 72時間 | 停電、断水、インターネット停止など |
| ドイツ | 理想10日、まずは3日から | 危機、災害、供給停止 |
| EU | 最低72時間の自立を目指す指針 | 複合的な危機への備え |
※各国の数字は主に推奨期間です。EUの72時間は加盟国の住民に一律の備蓄を義務付けるものではありません。
出典:欧州委員会「EU Preparedness Union Strategy」/スウェーデン政府系機関の危機対応冊子/ノルウェーDSB/ドイツBBK
停電・通信障害・サイバー攻撃も想定されている
注目したいのは、備蓄期間だけではありません。
スウェーデンが2024年に更新した危機・戦争対応の冊子では、戦争やテロとともに、サイバー攻撃や偽情報への警戒を呼びかけています。
ノルウェーでは、電気、水道、携帯電話などの重要インフラが失われた場合に、自力で生活するための準備を推奨しています。
オランダ政府も2025年11月、電気・水道・インターネットが72時間使えない事態を想定した全国キャンペーンを開始しました。
つまり、複数の国の政府が、社会の重要なサービスが長時間停止する可能性を現実的な危機として捉えているのです。
各国政府は何か共通の危機を知っているのか?
ここまでの動きを並べると、「政府はまだ公表されていない危機を知っているのでは?」と考えたくなるかもしれません。
しかし、その解釈には注意が必要です。
スウェーデンでは危機や戦争への対応を国民に伝える冊子が1943年から存在しており、ノルウェーも2018年から重要インフラの停止に備える啓発活動を行っています。
各国の備蓄政策が2026年になって突然、一斉に始まったわけではありません。
また、日本の自然災害対策と欧州の安全保障対策では、政策の背景も異なります。
現時点で、各国政府が秘密の世界同時サイバーテロ計画を知っているという証拠はありません。
ただし、社会を支えるサービスが止まった場合に、住民が一定期間自立できるよう備えを強化していることは確かです。
では、こうした現実の事件と政府の備えを、都市伝説という視点でつなぎ合わせると、どんな仮説が見えてくるのでしょうか。
【都市伝説】世界中のサイバー攻撃は本番前の実験なのか?
ここからは、確認された事実を材料にした都市伝説的な考察です。
個別の事件や障害が、共通の攻撃計画によるものだと主張するものではありません。
その前提で、少し想像を広げてみましょう。
もし小規模な攻撃が社会の反応を測る実験だったら?
仮に、将来の大規模なサイバー攻撃を計画する者がいたとします。
その者は、いきなり複数の国の重要インフラを同時に攻撃するのでしょうか。
それとも、まず限られた範囲で攻撃し、社会がどのように対応するかを調べるのでしょうか。
冷却設備が異常な温度になったとき、店舗は何時間で気付くのか。銀行で不正な送金が発生したとき、どの段階で取引が止められるのか。
こうした反応を確かめる実験という見方は、都市伝説としては興味深いものです。
しかし、似た攻撃が続いたことや、被害が限定的だったことだけでは、予行演習だったとは証明できません。
金銭目的の犯罪、政治的な動機による攻撃、別々の事件が偶然近い時期に起きた可能性など、ほかの説明もあります。
攻撃を仕掛けなくても社会の弱点は観察できる?
私は、むしろこちらの仮説の方が気になります。
もし社会の弱点を調べたいのであれば、自分で障害を起こさなくても、すでに発生した事故や障害の報告を観察できるのではないでしょうか。
企業や政府は、大規模障害の後に、影響範囲や原因、復旧までの経緯を公表する場合があります。
そうした情報から、どのサービスがどの設備に依存しているのかを、ある程度推測することは理論上可能です。
つまり、サイバー攻撃が確認されていない障害であっても、社会の弱点を考える材料にはなり得るのです。
ただし、Microsoftやドコモの今回の障害を、特定の攻撃者が実際に観察・分析していたという証拠はありません。
通信・食料・金融・物流を同時に狙う計画が存在したら?
ここまで紹介した事件には、一つの共通点があります。
どの事件も、私たちの社会が当たり前に利用している仕組みに影響を及ぼしていることです。
通信が止まれば連絡が難しくなり、冷却設備が止まれば食品の安全確認が必要になります。
銀行の送金が使えなくなれば取引が遅れ、物流システムが止まれば商品が届きにくくなります。
一つずつなら代替手段を使えることもあります。
しかし、複数の障害が同時に起き、代替手段まで使えなくなったとしたら……。
社会への影響は単純な足し算では済まないかもしれません。
ただし、これはインフラの相互依存から考えられる仮説であり、世界中のシステムを一度に停止できるという証明ではありません。
各国の備蓄要請も同じ計画の一部なのか?
都市伝説では、各国政府による備蓄の呼びかけが、秘密の情報を知っている証拠のように語られることがあります。
しかし、備蓄政策にはそれぞれ歴史と目的があります。
自然災害、戦争、事故、停電、サイバー攻撃などに備えることは、政府の通常の危機管理でもあります。
政府が危機を想定していることと、特定の攻撃計画を事前に把握していることは違います。
それでも、さまざまな危機を想定して「まずは自分で生活を維持できるように」と呼びかける政府が増えているように見えることは、デジタル社会の脆さを考えるきっかけになります。
予行演習説を裏付ける証拠はあるのか?
ここで、確認された事実と、まだ証明されていない仮説を整理します。
| 確認できた事実 | 確認できていない仮説 |
|---|---|
| 食品・銀行・物流へのサイバー攻撃が発生した | すべてが一つの攻撃計画によるもの |
| 重要インフラへの事前侵入について公的な警告がある | 各地の障害が世界同時攻撃の予行演習だった |
| 各国政府が非常時の備蓄を推奨している | 政府が秘密の攻撃予定を知っている |
| 重要なデジタルサービスが停止することはある | 世界中の通信・電力・金融が一斉に完全停止する |
事件同士の関連性を判断するには、共通する攻撃主体や技術的な証拠、捜査機関の調査結果などが必要です。
発生した時期が近い、被害が似ているというだけでは十分ではありません。
現時点で、世界中のサイバー攻撃が一つの大規模サイバーテロの予行演習だという証拠はありません。
一方で、重要インフラへの攻撃や事前侵入が現実の脅威であることも無視できません。
では、もし複数の重要なサービスが本当に同じ日に停止したら、私たちの暮らしはどうなるのでしょうか。
もし世界同時多発サイバーテロが起きたら生活はどうなる?
ここから描くのは、実際の事件を参考にした架空の一日です。
このような世界同時攻撃が現実に発生したという意味ではなく、具体的な攻撃計画が確認されているわけでもありません。
仮に、複数の重要なサービスが同じ日に混乱した場合を考えてみましょう。
午前8時:クラウドと携帯通信が使えなくなる
朝、会社でパソコンを開くと、メールに接続できません。
クラウド上の資料にもアクセスできず、顧客からの注文を確認できない部署が現れます。
しばらくすると、一部の地域で携帯通信まで不安定になったという情報が入ります。
会社の回線が使えなければスマートフォンで連絡すればよい。そう考えた人も、連絡が取れず困り始めます。
ただし、別の通信会社の回線や固定回線が利用できれば、業務を続けられる可能性もあります。
午前10時:冷凍・冷蔵設備の異常で食品の流通が滞る
複数の冷凍倉庫やスーパーで、温度管理システムの異常が報告されます。
冷却設備の状態を正確に確認できない施設では、商品の安全性を調べるため、出荷を一時停止します。
一方、独立した警報装置を備えた施設では、異常を早期に発見し、現場の担当者が対応を始めました。
食品がすぐにすべて傷むわけではありませんが、出荷の遅れが重なれば、小売店の商品供給にも影響する可能性があります。
正午:銀行の送金や決済にも支障が出る
昼ごろ、一部の銀行やキャッシュレス決済サービスで取引が処理できなくなります。
銀行アプリで残高を確認できず、企業では取引先への送金が遅れます。
買い物の際、スマートフォン決済が使えない店舗も現れるかもしれません。
ただし、銀行アプリに残高が表示されないことは、預金が消失したことを意味しません。
銀行の記録が保全されていれば、原因の調査や復旧を進めることができます。
現金での支払いを続けられる店舗もあるでしょう。
午後3時:物流・医療・行政にも影響が広がる
物流会社では、受発注情報を確認できず、一部の商品の出荷が遅れ始めます。
病院では外部の情報サービスにアクセスできない施設が現れ、自治体でも一部のオンライン手続きが利用しづらくなります。
ただし、紙の記録や別のシステムを使って業務を続けられる組織もあります。
すべての病院や行政サービスが停止するとは限りません。
夕方:世界は本当に完全停止するのか?
夕方になると、利用可能なバックアップや代替回線を使い、一部の企業が業務を再開し始めます。
一方、同じサービスに強く依存している組織では、復旧まで時間がかかっています。
現実の社会には、異なる通信網、独立した制御装置、バックアップ、手作業による代替運用などが存在します。
そのため、世界中の機能が必ず同時に完全停止するという想像は、現実の仕組みを単純化しすぎています。
しかし、複数のサービスが同時に止まれば、普段は役立つ代替手段まで使えなくなる可能性があることは、考えておく価値があります。
そして、そのような混乱に備えることは、サイバーテロが起きなくても役立つのです。
世界同時サイバーテロに備えて私たちができること
世界規模の同時攻撃が計画されているという証拠はありません。
しかし、通信障害やシステム停止、自然災害によって、普段使っているサービスが利用できなくなることは現実にあります。
だからこそ、特別な陰謀を恐れるよりも、身近な備えを整えておくことが大切です。
水・食料・日用品を無理なく備蓄する
日本の防災庁が推奨するのは、最低3日間、できれば1週間分の水や食料です。
飲料水は食事に使う分を含め、1人1日3リットルが目安となります。
3日分なら9リットル、7日分なら21リットルです。
食料のほか、携帯トイレ、トイレットペーパー、常備薬、懐中電灯、乾電池なども確認しておきましょう。
普段使う保存食品を少し多めに購入し、食べた分を買い足す「ローリングストック」なら、無理なく続けやすいですね。
通信障害やキャッシュレス決済停止への備え
スマートフォンが使えない場合に備えて、家族の電話番号や重要な連絡先を紙にも控えておきましょう。
家族との集合場所や、連絡が取れない場合の対応を決めておくことも役立ちます。
モバイルバッテリーや電池式ラジオも用意しておきたいところです。
また、キャッシュレス決済に頼り切らず、必要に応じて少額の現金を持っておくと安心です。
ただし、現金があっても店舗のレジや営業そのものが停止していれば、買い物ができるとは限りません。
一つの方法に依存しないことが、備えの基本です。
企業ではBCPとバックアップの点検が重要
企業の場合は、システムが停止したときに、どの業務を優先して続けるのかを決めておく必要があります。
こうした対応をまとめたものが、BCP(事業継続計画)です。
クラウドサービス停止時の連絡手段、受発注の代替手順、重要データのバックアップなどを確認しておきましょう。
IPAも、ランサムウェアへの対応では事前の準備や経営者の判断、業務継続計画の重要性を指摘しています。
バックアップは保存して終わりではなく、実際に復元できるか確認することが大切です。
サイバー攻撃の噂や偽情報に惑わされない
大規模な通信障害が発生すると、「国家による攻撃だ」「次は銀行が狙われる」といった情報がSNSで広がる可能性があります。
しかし、障害が起きたという事実だけでは、原因や攻撃者は分かりません。
サービス提供企業の公式発表や政府機関の情報を確認し、何が判明していて、何が調査中なのかを分けて考えましょう。
本当に備えるべきなのは、まだ証明されていない陰謀ではなく、現実に起こり得るサービス停止や情報の混乱です。
まとめ|大規模サイバーテロの予行演習説はどこまで本当か
世界各地で相次ぐサイバー攻撃や大規模障害が、将来の世界同時サイバーテロに向けた予行演習だという証拠は、現時点では確認されていません。
一方で、冷却設備、銀行、港湾物流への攻撃は実際に起きており、重要インフラへの事前侵入についても政府機関が警告しています。
各国政府による備蓄の呼びかけも、社会の重要なサービスが使えなくなる事態への現実的な備えとして理解する必要があります。
確認された危険と、まだ証明されていない都市伝説は、別のものです。
それでも、もし通信、食料、金融、物流が同じ日に混乱したら、私たちの社会はどこまで機能を保てるのでしょうか。
その問いを考えることこそ、この都市伝説から得られる、最も現実的な教訓なのかもしれません。
参考リンク・参考資料
この記事は、各国政府、企業、サイバーセキュリティ機関の公式発表、および報道機関の記事を参考に作成しています。
実際に確認されたサイバー攻撃やシステム障害と、都市伝説としての仮説を区別するため、主な情報源を以下にまとめました。
Microsoft・NTTドコモの大規模障害
欧州の冷蔵・冷凍設備へのサイバー攻撃
- フランス外務省|冷却設備へのサイバー攻撃と攻撃主体の帰属に関する声明(英語)
- ENISA・欧州委員会|EU各国の冷却設備に関するサイバー事案の共同声明(英語)
- AP通信|フランスの血液保存施設へのサイバー攻撃(英語)
銀行・金融システムへのサイバー攻撃
- Crédit Mutuel Arkéa|2026年11月のサイバー攻撃に関する公式説明(英語)
- ニューヨーク連邦準備銀行|2016年バングラデシュ中央銀行事件に関する声明(英語)
- IBM|インターネットバンキングの画面を偽装する悪質なブラウザー拡張機能の分析(英語)
物流停止・国家関与型サイバー攻撃
- 国土交通省|名古屋港のシステム障害と港湾の情報セキュリティ対策
- INTERNET Watch|名古屋港のランサムウェア被害に関する報道
- 韓国政府|2013年の放送局・金融機関への同時多発サイバー攻撃の調査結果(韓国語)
- 米国CISA・NSA・FBIなど|Volt Typhoonによる重要インフラへの侵入に関する共同勧告(英語)
日本・欧州各国の備蓄要請と危機管理政策
- 防災庁|事前防災徹底のための緊急要請
- 欧州委員会|EU Preparedness Union Strategy(英語)
- スウェーデン政府系機関|危機・戦争への備えをまとめた冊子「In case of crisis or war」(英語)
- ノルウェーDSB|家庭での非常時の備え「Self-preparedness」(英語)
- オランダ政府|72時間の備えを呼びかける「Denk vooruit」キャンペーン(オランダ語)
- ドイツ連邦市民保護・災害援助庁(BBK)|食料・飲料の備蓄に関する案内(ドイツ語)
サイバー攻撃への備え・被害防止
※参考資料には、政府・企業による公式発表と報道機関の記事が含まれています。
※攻撃主体の特定や被害額などは、各資料の公表時点での情報です。今後の調査によって変更される可能性があります。
※本記事の「世界同時サイバーテロの予行演習説」は都市伝説としての考察であり、上記資料が共通の攻撃計画の存在を証明するものではありません。