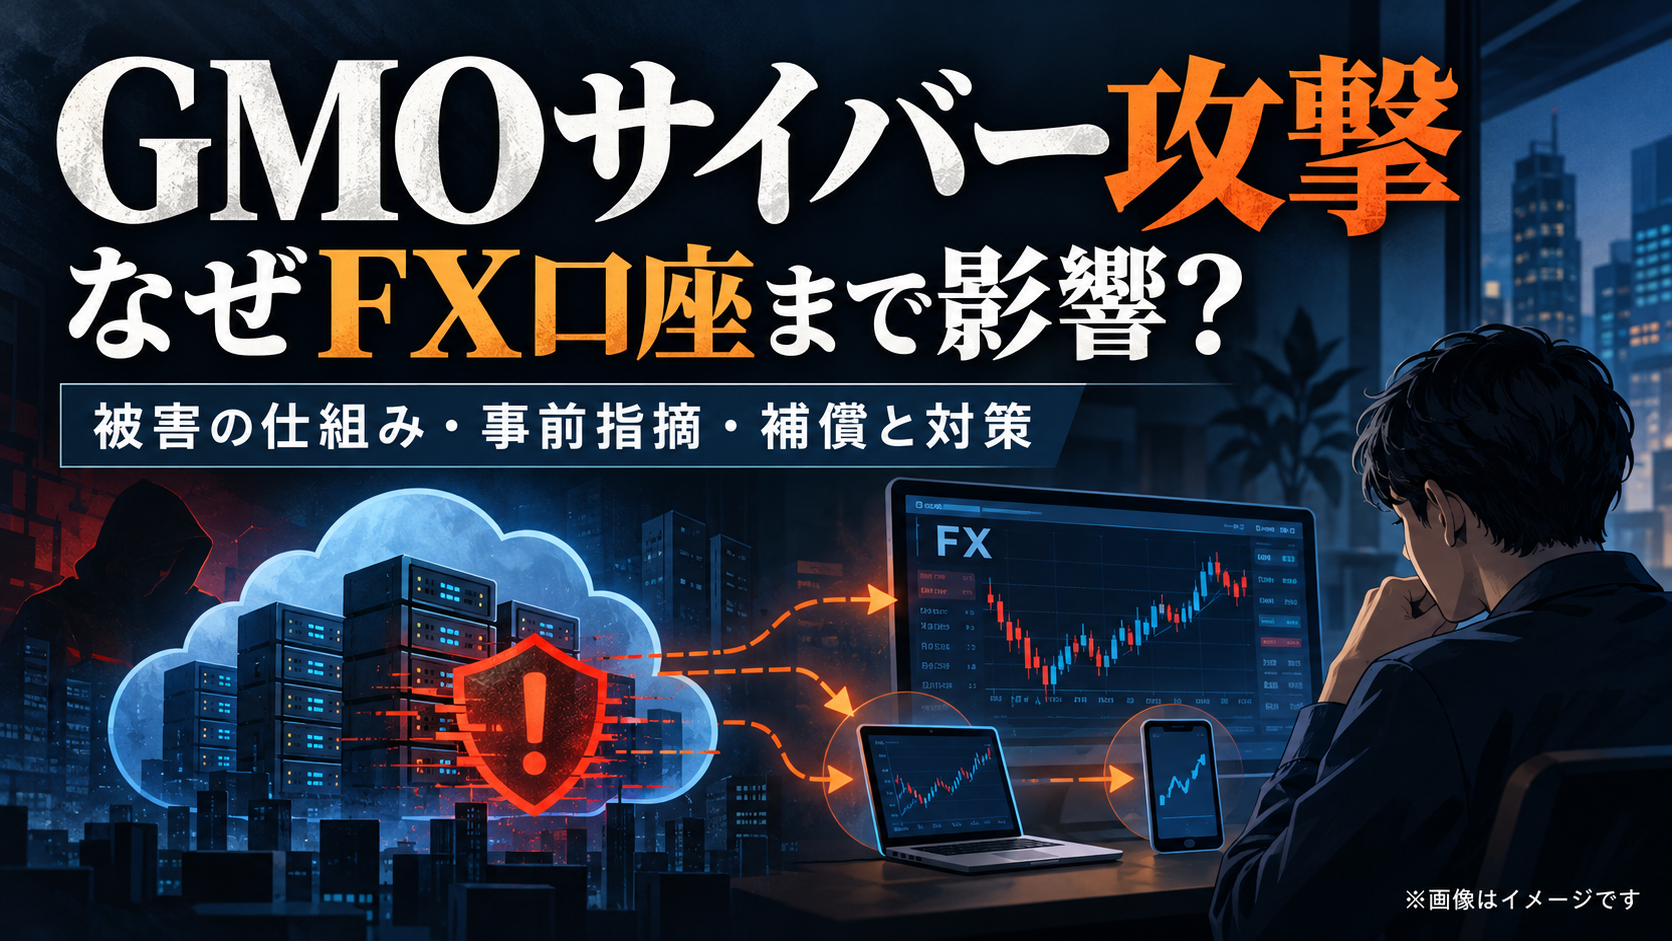
2026年10月、GMOインターネットが提供する「お名前.com デスクトップクラウド」がサイバー攻撃を受け、利用者情報が外部に持ち出されたことが確認されました。
今回の事件が深刻なのは、情報流出だけでは終わらなかったことです。一部の利用者からは、FXなどの取引口座で、身に覚えのない取引が行われたとの報告も寄せられています。
さらに、GMOインターネットグループの熊谷正寿代表は、社内のホワイトハッカーから事前にセキュリティ上の課題を指摘されていたことを明らかにしました。対策の速さや深さが十分ではなかったとも説明しています。
そもそも、クラウドサービスへの攻撃が、なぜ別の金融会社にあるFX口座にまで影響するのでしょうか。また、事前に指摘されていた問題と今回の侵入には、どのような関係があるのでしょう。
この記事では、GMOの公式発表と技術資料をもとに、事件の経緯と被害状況、FX口座に影響が及ぶ仕組み、事前指摘と原因の調査状況を整理します。対象サービスの利用者が取るべき対策や、見舞金・損失補償の条件についても詳しく見ていきます。
なお、2026年10月26日時点では、具体的な侵入経路や金銭被害の全体像には、まだ明らかになっていない部分があります。確認された事実と、調査中の情報を分けながら解説します。
「お名前.com デスクトップクラウド」を利用していた方へ
GMOは、対象サービスで使用していた取引口座・取引ツールの認証情報変更に加え、すべての有効な接続セッションの切断を求めています。
すでにパスワードを変更した場合も、取引先のFX会社・証券会社へ接続状態を確認してください。取引履歴の点検、端末のフルスキャン、バックアップも案内されています。
具体的な対応方法は、本記事の「GMOサイバー攻撃の対象利用者は何をすべき?」で説明します。
GMOサイバー攻撃で何が起きた?被害状況と影響範囲
今回の攻撃対象として公表されているのは、GMOインターネットの「お名前.com デスクトップクラウド」です。
GMOは、このサービスのシステムにセキュリティ上の問題があり、第三者による不正アクセスと利用者情報の外部持ち出しが発生したと発表しています。一部利用者の取引口座では、不審な操作や取引も報告されました。
ただし、お名前.comのすべてのサービスが攻撃されたという発表ではありません。まずは対象サービスと、確認されている影響の範囲を整理します。
攻撃されたのは「お名前.com デスクトップクラウド」
「お名前.com」という名称から、独自ドメインの取得・管理サービスを思い浮かべる人も多いでしょう。しかし、今回直接の攻撃対象になったのは、インターネット経由でWindowsのデスクトップ環境を利用できるクラウドサービスです。
このサービスは、FXの自動売買ツールなどを、自宅のパソコンとは別の環境で継続的に動かす用途にも利用されていました。
例えば、自宅のPCの電源を切っている間も、クラウド上のWindows環境で取引ツールを稼働させるといった使い方です。
利用者は、この環境にMT4・MT5などの取引ツールをインストールし、FX口座への接続に必要な認証情報を保存する場合があります。今回問題になっているのは、こうした利用者自身の情報にも影響が及んだ可能性があることです。
GMOは10月20日、一部の利用者のサーバー環境で第三者による不正プログラムの設置を確認しました。その後、被害の拡大を防ぐため、21日午前4時から全プランのサーバーを順次停止しています。
この停止により、利用者には情報の安全性を確認する必要が生じただけでなく、クラウド上で稼働させていた取引ツールなどを利用できなくなる影響も出ています。
26,739件のサーバーに影響の可能性|情報流出とFX不正取引
GMOの10月24日付第5報では、影響を受けた可能性があるサーバー数を26,739件と説明しています。
ただし、この数字をそのまま被害者数として受け取るのは正確ではありません。
26,739件は「影響を受けた可能性があるサーバー数」
個別に不正アクセスや情報取得が確認された件数ではなく、26,739人の被害が確定したという意味でもありません。
一方、情報が外部に持ち出されたこと自体は、GMOが確認しています。
影響の可能性がある情報には、サーバー内に保存されたデータのほか、取引ツールに保存されたFX口座などのログイン情報も含まれます。
また、一部利用者からは、FXなどの取引口座で身に覚えのない操作が行われたとの報告が寄せられています。
もっとも、すべての報告について今回の不正アクセスとの因果関係が確定したわけではありません。個別の情報取得状況や不正利用の範囲については、引き続き調査が必要です。
| 確認項目 | 2026年10月26日時点の状況 |
|---|---|
| 対象サービス | お名前.com デスクトップクラウドの全プラン |
| 影響の可能性があるサーバー | 26,739件 |
| 不正プログラム | 一部のサーバー環境で設置を確認 |
| 不正アクセス | GMOが確認 |
| 利用者情報の外部持ち出し | GMOが確認 |
| 取引口座の不審な操作 | 一部利用者から報告あり |
| 確定した被害者数・金銭被害総額 | 全体像は未公表 |
| 具体的な侵入経路 | 調査中 |
このように、クラウド環境への侵入や情報の持ち出しは確認されている一方、そこからどの程度の情報や金融資産に被害が及んだのかについては、まだ明らかになっていない部分があります。
10月19日の発覚からサービス停止・情報公開までの経緯
GMOが調査を開始したのは2026年10月19日です。利用者からの問い合わせがきっかけでした。
翌20日に不正プログラムを確認し、21日には全プランのサーバーを順次停止。その後、取引口座での不審な操作に関する報告を受け、関係する金融事業者との連携も進めています。
| 日付 | 主な出来事 |
|---|---|
| 10月19日 | 利用者からの問い合わせを受けて調査開始 |
| 10月20日 | 不正プログラムを確認。新規申し込みとコントロールパネルを停止 |
| 10月21日 | 午前4時から全プランのサーバーを順次停止。第1報を掲載 |
| 10月21日以降 | 取引口座の不審な操作について報告を受け、関係事業者と情報共有 |
| 10月22日 | 警察へ相談。第2報を掲載 |
| 10月23日 | 第3報を掲載し、利用者への注意喚起を継続 |
| 10月24日 | 第4報・第5報で情報の持ち出し、補償方針、影響範囲などを説明 |
ここで区別したいのは、10月19日が「調査開始日」であり、攻撃の開始日とは限らないことです。
攻撃者がいつ侵入し、どの時点で不正プログラムを設置したのかは、公式発表から特定できません。侵入から発覚までの期間も、今後の調査で確認すべき事項です。
ドメイン利用者や他のGMOサービスも被害対象なのか
お名前.comでドメインだけを取得している人や、GMOグループの別サービスを利用している人も、今回の事件が自分に関係するのか気になるでしょう。
GMOが今回の直接的な攻撃対象として公表しているのは、「お名前.com デスクトップクラウド」の全プランです。ドメイン登録サービスそのものへの侵入が、今回の事件で確認されたという発表ではありません。
ただし、対象となるデスクトップクラウド内に別サービスのログイン情報を保存していた場合、その情報が影響を受けた可能性はあります。
例えば、クラウド上のブラウザにメールやオンラインストレージの認証情報を保存していた場合です。接続先のサービス自体が侵害されていなくても、ログインに必要な情報が取得されれば、不正利用につながるおそれがあります。
| 利用状況 | 今回の事件との関係 |
|---|---|
| デスクトップクラウドを利用 | 今回の直接的な対象サービス |
| お名前.comでドメインのみ登録 | ドメイン登録サービス自体への侵害は今回の発表から確認できない |
| GMOグループの別サービスのみ利用 | 今回の攻撃の直接対象とは確認されていない |
| デスクトップクラウドに別サービスの認証情報を保存 | 保存した認証情報が影響を受けた可能性がある |
なお、GMOは対象サービスのサーバー上に、利用者のクレジットカード決済情報を保有していないと説明しています。
ただし、これは利用者が自分で保存した金融関連の認証情報まで安全だったという意味ではありません。クラウド内に何を保存していたかによって、確認すべき範囲は変わります。
また、2026年はGMO以外にも複数の企業で情報漏洩が公表されています。今回の事件と混同せず、自分が利用するサービスで別の問題が起きていないか確認したい場合は、2026年の情報漏洩企業一覧と対象者の確認方法も参考にしてください。
現時点で確認された被害と、まだ確認できていないこと
今回の事件でGMOが確認しているのは、システムのセキュリティ上の問題、不正アクセス、利用者情報の外部持ち出しです。不審な取引についても利用者から報告を受けています。
一方、個別に取得された情報の詳細、被害を受けた人数、金銭被害の総額、具体的な侵入経路などは、2026年10月26日時点で確定していません。
被害の全体像が未確定だからといって、対象利用者が対策を待ってよいわけではありません。すでに取引口座の認証情報が不正利用された可能性があるためです。
ここからは、対象サービスの利用者が優先して確認したい対策を説明します。
GMOサイバー攻撃の対象利用者は何をすべき?具体的な対策
対象サービスを利用していた人は、まず金融口座の保護を優先してください。
GMOは取引口座と取引ツールのパスワード変更に加え、すでに成立している接続の切断、取引履歴の確認、保存済み認証情報の見直し、端末のフルスキャンなどを求めています。
対策は一つだけ行えば終わりというものではありません。取引口座、クラウドに保存していた情報、自分の端末という順に確認すると、対応を整理しやすくなります。
優先して確認したい6つの対策
- 安全な端末から取引口座と取引ツールのパスワードを変更する
- FX会社・証券会社へ連絡し、すべての有効なセッションを切断する
- 注文・約定履歴、保有ポジション、口座残高を確認する
- クラウド内に保存していた別サービスの認証情報も変更する
- PC・スマートフォンのフルスキャンとバックアップを行う
- 補償や返金を装う不審な連絡に注意する
自分が対象サービスを利用していたか確認する
最初に、契約していたのが「お名前.com デスクトップクラウド」かどうかを確認します。
契約完了メール、請求明細、会員管理画面の契約情報などが手がかりになります。FX自動売買用にWindowsのクラウド環境を契約していた場合は、サービス名を確認してください。
対象サービスを利用していても、保存していた情報は人によって異なります。FX取引ツールを使っていた人は金融口座の保護が優先ですが、それ以外の用途で利用していた人も、クラウド内のデータや認証情報を見直す必要があります。
過去に解約した場合も、利用期間によって確認すべきことが変わる可能性があります。過去の利用者にどこまで影響があるかは公式発表だけでは確定できないため、不明な場合はGMOへ確認してください。
FX口座のパスワード変更と全セッション切断を行う
FX自動売買に使っていた場合は、取引口座とMT4・MT5などの取引ツールで利用する認証情報を至急変更します。
GMOは、変更操作を対象サービスとは別の端末から行うよう求めています。旧クラウド環境ではなく、安全性を確認できるPCやスマートフォンから、取引先の公式サイト・アプリへアクセスしてください。
パスワード変更とあわせて行いたいのが、ログイン中の全セッションの切断です。
取引先の仕様によっては、パスワードを変更しても、すでに成立している接続がすぐには切れない場合があります。そのため、パスワードを変更済みの人も、接続がすべて無効化されているか確認する必要があります。
取引先のマイページなどに接続管理機能があれば、その案内に従ってください。方法がわからない場合は、サポート窓口へ「現在有効な接続をすべて無効にしたい」と伝えるとよいでしょう。
二要素認証や多要素認証が利用できる場合は、あわせて有効にしてください。実際に利用できる機能は取引先によって異なります。
身に覚えのない注文・約定履歴・口座残高を確認する
認証情報を変更したら、取引履歴に不審な動きがないか調べます。
ここで見るのは現在の残高だけではありません。注文履歴、約定履歴、決済済みの取引まで確認しておきたいところです。
例えば、身に覚えのない注文がすでに決済まで終わっていた場合、現在の保有ポジションだけを見ても異常に気づけない可能性があります。
| 確認項目 | 見るポイント |
|---|---|
| 注文履歴 | 覚えのない注文、通貨ペア、数量がないか |
| 約定・決済履歴 | 意図していない売買や決済が成立していないか |
| 保有ポジション | 予想外のポジションや数量の変化がないか |
| 残高・証拠金 | 説明できない増減がないか |
| ログイン履歴 | 利用できる場合、不審な端末や接続元がないか |
EAによる自動売買では取引数が多くなるため、普段使っているEAの売買条件、通貨ペア、取引数量などと照らし合わせると、確認しやすくなります。
身に覚えのない取引が見つかった場合は、取引先のFX会社・証券会社へ速やかに連絡してください。取引日時、注文内容、損失額、問い合わせの経緯などは記録しておくと、後の確認にも役立ちます。
ただし、証拠を取得するために安全性が確認できていない旧クラウド環境へ再接続することは避けてください。取引先の公式サイトや窓口から、安全に履歴を取得できるか相談するほうが適切です。
PCのフルスキャンと保存された認証情報を見直す
GMOは10月24日の第5報で、利用者自身のPCやスマートフォンについても、ウイルス対策ソフトによるフルスキャンとデータのバックアップを求めています。
これは、利用者全員の端末にマルウェア感染が確認されたという意味ではありません。端末への影響が調査中であるため、二次被害を防ぐ目的で案内された措置です。
PCでは、利用中のセキュリティソフトで端末全体を検査します。不審なファイルが検出された場合は、警告内容を記録し、ソフトの案内に従って対処してください。
バックアップも大切ですが、感染の可能性があるファイルを安全な環境へ持ち込まないよう注意が必要です。疑わしい実行ファイルを無条件にコピーしたり、新しい環境でそのまま開いたりすることは避けましょう。
あわせて、クラウド上のブラウザに保存していたメール、オンラインストレージ、会員サイトなどのID・パスワードも確認します。
同じパスワードをほかのサービスで使い回していた場合は、そちらも変更しておきたいところです。多要素認証に対応しているサービスなら、あわせて設定を検討してください。
漏洩した可能性がある情報によって、必要な対策は変わります。パスワードだけでなく、メールアドレスや金融口座の情報についても確認したい場合は、個人情報が漏れた場合のリスクと、情報の種類ごとの対策で詳しく解説しています。
補償や返金を装うフィッシング詐欺に注意する
サイバー攻撃の発生後は、事件に便乗したフィッシング詐欺にも注意が必要です。
GMOやお名前.comを名乗り、「補償金を受け取るためにログインしてください」「口座確認が必要です」といったメールが届いても、メール内のリンクだけで本物と判断しないでください。
正式な補償手続きでも、閲覧専用パスワードなどを求められる場合がある
GMOは、補償手続きに関して通常の取引パスワードや暗証番号を尋ねないと説明しています。
一方、正式な補償審査では、本人確認資料やMT4・MT5などの閲覧専用パスワードを求める場合があると案内しています。
閲覧専用パスワードも認証情報の一種です。提出を求められた場合は、GMOの公式サイトに掲載された手続きと提出先を確認し、不審なメールへの返信やリンク先で安易に送信しないでください。
差出人名にGMOと表示されていても、それだけでは本物と判断できません。案内が届いた場合は、自分で公式サイトを開き、同じ内容が掲載されているか確認してください。
攻撃者を名乗る人物から直接連絡があった場合も、返信したり、添付ファイルやリンクを開いたりしないことが大切です。
被害を疑う場合の連絡先と記録の残し方
不審な取引が見つかった場合は、まず取引先のFX会社・証券会社へ連絡します。
ログイン中のセッション切断や取引制限、注文内容の確認など、取引口座を管理する事業者でなければ対応できないことがあるためです。
そのうえで、GMOにも状況を伝えます。
問い合わせる際は、利用していたサービスの契約情報、問題となった取引の日時や内容、損失額、すでに実施した対策、取引先からの回答などを整理しておくと説明しやすくなります。
これらは状況を整理するための情報であり、すべてが正式な提出必須書類と決まっているわけではありません。
取引口座以外でも、不正ログインや身に覚えのない請求が見つかった場合は、被害内容に応じた連絡先を確認することが大切です。情報漏洩後の被害確認・証拠保存・相談先をまとめたガイドでは、金融機関への連絡や警察・消費生活センターへの相談方法も整理しています。
ここまでが、対象利用者に優先して確認してほしい対策です。
では、そもそもなぜクラウド上の情報が、別のFX会社にある取引口座の不正操作につながり得るのでしょうか。次はその仕組みを見ていきます。
なぜGMOへのサイバー攻撃がFX口座の不正取引にまで影響したのか
今回の事件では、GMOのクラウドが攻撃されたことと、利用者のFX口座で不審な取引が報告されたことが問題になっています。
ただし、これはFX会社の取引システムそのものへの侵入が確認されたという意味ではありません。
クラウド上で動く取引ツールと、FX会社の口座がどのようにつながっているかを知ると、両者の関係が見えてきます。
FX自動売買に使われるVPS・MT4・MT5とは
FXの自動売買では、あらかじめ設定した条件に従って取引ツールが注文や決済を行います。
自宅のPCで自動売買ツールを動かしている場合、電源を切ったり、インターネット接続が途切れたりすれば、そのツールも動かなくなります。
そこで利用されるのが、VPS(仮想専用サーバー)などのクラウド環境です。
インターネット上に用意されたWindows環境で取引ツールを動かすことで、自宅のPCとは別に自動売買を継続できます。
FXでよく使われる取引プラットフォームの一つが、MetaTrader 4(MT4)やMetaTrader 5(MT5)です。
これらはEA(エキスパートアドバイザー)と呼ばれるプログラムを使い、売買判断や発注を自動化できます。
例えば、特定の価格になったら買い注文を出す、条件を満たしたら決済するといった処理です。実際の動作はEAの設計や設定によって変わります。
| 構成要素 | 主な役割 |
|---|---|
| 利用者のPC | クラウド環境や取引ツールの設定・操作 |
| デスクトップクラウド・VPS | Windows環境や取引ツールの継続稼働 |
| MT4・MT5 | FX会社の取引口座へ接続し、注文や取引状況を管理する |
| EA | 設定された条件に従って売買判断や発注を行う |
| FX会社の取引サーバー | 注文の受付、口座残高や保有ポジションの管理 |
取引口座そのものはFX会社側にあります。しかし、そこへ接続する取引ツールは、GMOのクラウド上で動いていた可能性があるわけです。
MetaTraderの公式資料でも、仮想サーバーを使ってEAや取引プラットフォームを継続稼働させる仕組みが説明されています。
ただし、MetaTrader独自の仮想ホスティングとGMOのデスクトップクラウドは別のサービスです。ここでは自動売買が動く一般的な仕組みの参考としています。
参考:MetaTrader 5公式ヘルプ「Virtual Hosting」
クラウド上のログイン情報が金融取引に使われる仕組み
MT4・MT5などの取引ツールがFX会社の取引サーバーへ接続するには、通常、取引口座に関する認証情報が使われます。
利用者が取引ツールへログインし、接続情報を保存している場合、その環境から継続して取引口座にアクセスできることがあります。
こうした情報が第三者に取得されたり、取引を行える状態のツールが不正操作されたりすれば、本人が注文していなくても売買が行われる危険があります。
例えば、GMOのクラウド上でMT5を動かしていた利用者を考えてみます。
取引口座への接続に必要な認証情報が保存され、取引ツールがFX会社のサーバーに接続していた場合、その環境が不正に操作されることで、本人の意思によらない注文につながる可能性があります。
この場合、FX会社の取引システム自体が侵害されていなくても、利用者の取引口座で被害が生じ得るのです。
ただし、認証情報には権限の違いがあります。閲覧専用の認証情報では、通常、新しい売買注文を出すことはできません。
また、今回の不正取引が、保存されたパスワードの悪用によるものなのか、ログイン中の取引環境の操作によるものなのか、それ以外の方法だったのかは確定していません。
FX会社そのものが攻撃されたとは限らない
GMOはデスクトップクラウドへの不正アクセスを確認しています。また、サーバー内の取引口座ログイン情報などが不正利用された可能性を説明しています。
一方、個々の取引が実際にどのような操作で行われたかまでは、明らかになっていません。
パスワードを変更しても不正操作が続く場合がある理由
パスワードを変更しても、すでに成立している接続がすぐには切れない場合があります。
これは、パスワードによる本人確認と、ログイン済みの接続を管理する仕組みが、必ずしも同じではないためです。
例えば、ある端末でサービスにログインしたあとにパスワードを変更しても、サービスの仕様によっては、その端末の接続が一定期間維持されることがあります。
FX会社や取引ツールでも、認証状態の管理方法は一律ではありません。パスワード変更と同時に接続を無効化するサービスもあれば、既存の接続が残る場合もあります。
GMOがパスワード変更に加えて全セッションの切断を求めているのは、こうした接続が悪用され続ける可能性を考慮しているためです。
今回、攻撃者が実際に既存セッションを利用していたと確認されたわけではありません。それでも、不正利用が疑われる状況では、残っている接続を放置しないことが重要になります。
VPSの停止でEA・損切り注文・保有ポジションはどうなる?
今回、GMOは被害拡大を防ぐため、デスクトップクラウドの全プランを順次停止しました。
FX自動売買に利用していた人にとっては、不正アクセスへの対策だけでなく、ツールが停止した場合の影響も気になるところでしょう。
ただし、VPSが停止したからといって、FX会社の取引口座や保有ポジションが自動的に消滅するわけではありません。
EAが動く場所と、注文やポジションが管理される場所は異なるためです。
| 機能・状態 | VPS停止時の一般的な影響 |
|---|---|
| EAによる新規注文 | EAが停止すると、新しい売買判断や発注が止まる |
| EAによる自動決済 | EAが発注する方式なら、停止中は処理できない |
| 保有ポジション | VPS停止だけで消滅するわけではない |
| FX会社側で管理する損切り注文 | 注文が有効であれば、通常は取引サーバー側で処理される |
| FX会社側で管理する利益確定注文 | 注文が有効であれば、通常は取引サーバー側で処理される |
| MT5標準のトレーリングストップ | 取引プラットフォーム停止中は自動更新が止まる |
特に違いがわかりやすいのが、ストップロスとトレーリングストップです。
ストップロスは、価格が一定の水準に達したときに損失を抑えることを目的とした注文です。
MT5では、通常のストップロスは取引サーバー側で管理されるため、取引プラットフォームが停止しても、設定済みの注文は原則として有効です。
一方、MT5標準のトレーリングストップは、相場の動きに合わせてストップロスの価格を自動変更する機能で、取引プラットフォーム側で動作します。
例えば、米ドル/円の買いポジションを持ち、価格が上がるにつれて損切り価格を引き上げる設定にしていたとします。
取引ツールが停止すると、それ以降の相場に合わせた損切り価格の更新は行われません。ただし、停止前に設定されていたストップロス自体は、取引サーバー側で有効に管理されていれば残ります。
なお、ここで説明したのはMT5標準機能を中心とした一般的な動作です。EA独自の決済処理や、各FX会社の仕様まで、すべて同じとは限りません。
また、損切り注文が有効でも、急激な相場変動などによって指定価格どおりに約定するとは限らない点にも注意が必要です。
参考:MetaTrader 5公式ヘルプ「Basic Principles」
利用者のPCにも被害は及ぶ?ドライブ共有の仕組みとリスク
クラウドが攻撃されたことで、手元のPCにあるファイルまで危険にさらされたのか。この点も気になるところです。
Windowsのリモートデスクトップには、手元のPCにあるドライブをリモート側のWindows環境と共有できる「ドライブリダイレクト」という機能があります。
共有が有効な場合、リモート側からローカルドライブのファイルを参照したり、読み書きしたりできます。
便利な機能ですが、リモート側の環境が不正に操作されれば、共有されたファイルが危険にさらされる可能性もあります。
ただし、接続しただけですべてのドライブが共有されるわけではありません。利用する接続クライアントやサーバー側の設定、ポリシーなどによって動作は異なります。
参考:Microsoft Learn「ドライブリダイレクトの構成」
今回の事件では、攻撃者側がこの機能に関係する設定不備を主張していることも報じられています。
しかし、機能が存在することと、今回実際にその設定が悪用されたことは別です。GMOの利用者PCからファイルが持ち出された、あるいは端末が感染したと断定できる段階ではありません。
また、ローカルドライブにファイルを書き込めることと、端末が自動的にマルウェアへ感染することも同じではありません。実際の感染には、悪意あるプログラムの実行など、追加の条件が関係します。
今回の事件から見えてくるのは、クラウドとFX口座、自宅のPCが別々の場所にあっても、認証情報やネットワーク接続を通じて影響が広がり得るということです。
では、GMOはこうしたセキュリティ上の問題を事前に把握していなかったのでしょうか。次に、社内からの指摘と企業側の対応を確認します。
GMOはサイバー攻撃を防げなかった?事前指摘と原因の調査状況
今回の事件では、GMOが攻撃前からセキュリティ上の課題を指摘されていたことも注目されています。
2026年10月25日、GMOインターネットグループの熊谷正寿代表は、自身のブログで、社内のホワイトハッカーが事前に改善課題を指摘していたと明らかにしました。
ただし、事前に課題が指摘されていたことと、今回の具体的な侵入経路まで把握していたことは別です。
社内ホワイトハッカーが事前に指摘していたセキュリティ上の課題
ホワイトハッカーとは、システムの弱点を見つけ、攻撃を防ぐためにセキュリティ検証や改善提案を行う専門家のことです。
GMOグループはサイバーセキュリティ事業も展開しているため、「専門家がいる企業なのに、なぜ攻撃を防げなかったのか」と疑問を持つ人もいるでしょう。
熊谷代表によると、今回攻撃を受けたサービスについても、社内ホワイトハッカーから改善すべき課題が事前に指摘されていました。現場チームはその指摘を受け止め、対策を進めていたと説明しています。
つまり、問題を指摘する人がいなかったわけでも、現場が何も対応していなかったわけでもありません。
しかし、結果として不正アクセスが発生し、利用者情報の外部持ち出しまで確認されました。
ここで明らかになっていないのは、事前に指摘された課題の具体的な内容です。
認証方法、管理者権限、ネットワーク構成など、どの問題が対象だったのかは公表されていません。指摘の時期や危険度、対策の進捗状況も不明です。
したがって、「GMOは今回使われた攻撃方法を事前に知っていて放置した」とまでは断定できません。
一方、改善課題を事前に把握していたにもかかわらず、十分な防御につなげられなかったという問題については、代表自身が認めています。
対策が十分に進まなかった背景と代表の説明
熊谷代表が挙げた背景は、サービスの可用性への影響と、ほかの対処事項との優先順位です。
可用性とは、利用者が必要なときにサービスを使い続けられる状態を指します。
クラウドサービスでは、セキュリティ設定を変更することで、一時的に接続が切れたり、既存のソフトウェアが動かなくなったりする可能性があります。特に常時稼働を前提とするサービスでは、変更による影響を確認する必要があります。
ただし、これは一般的な運用上の説明です。今回GMOが具体的にどのような設定変更を検討していたかは、公表されていません。
熊谷代表は、可用性や対応事項の優先順位を考慮して慎重に対策を進めた結果、対応の深さと速さが十分ではなかったと説明しています。
専門家からの指摘を、組織として十分な防御につなげられなかったことについても反省を表明しました。
この説明から見えてくるのは、問題を発見する能力と、それを解決するために組織として判断・実行する能力は、必ずしも同じではないということです。
もっとも、実際の判断経緯や暫定対策の有無が明らかになっていないため、特定の担当者や一つの判断が被害の直接原因だったとはいえません。
今後は、課題がいつ指摘され、どの程度の危険性が認識されていたのか、修正が完了するまでどのような対策が取られていたのかが重要になります。
熊谷代表は10月25日、自身のXでも、政府に能動的サイバー防御を要請した理由を説明しています。投稿では、被害補償やシステム刷新の負担を自社で負うこと、社内にホワイトハッカーがいながら攻撃を防げなかった問題などにも言及しています。
【能動的サイバー防御を具申した理由】【ブログ更新】 お客様をはじめ関係者の皆様に多大なるご迷惑をおかけしておりますことを、深くお詫び申し上げます。 なぜ私たちが政府へ「能動的サイバー防御」の適用を具申したのか。 その真意と、いま直面している危機の現実について、ブログに書きました。 ・被害補償や刷新にかかる負担は自社で全うすること ・「税金で助けてもらう」意図は一切ないこと ・なぜ国内屈指のホワイトハッカーを抱えながら防げなかったのか ・AIの悪用によってインターネット全体が壊れかけている現実 ・二つの「じゃない」を理解した上で、今こそ官民連携が必要な理由 私たちは逃げません。全証拠を提出し、警察・政府と連携して国民の財産を守り抜きます。 ぜひご一読ください。 今こそ官民連携で日本を守ろう ――能動的サイバー防御を具申した理由 https://t.co/Wp0OopBZ2f
— 熊谷正寿【GMO】 (@m_kumagai) October 25, 2026
また、国内外の事例を広い視点から確認したい場合は、サイバー攻撃と個人情報漏洩は日本企業ばかりなのかを検証した記事も参考になります。企業ごとに侵入経路や被害の形が異なることを踏まえながら、情報漏洩の背景を考えられます。
攻撃者が主張する共通管理者アカウントや設定不備は事実なのか
今回の事件では、攻撃者を名乗る人物が、GMO側のシステム設定に問題があったと主張していることも報じられています。
2026年10月26日のITmedia NEWSによると、攻撃者側は、複数のVPSで共通の管理者アカウントが使われていたことや、利用者PCのドライブ共有に関する設定などを主張しています。
ただし、これらは攻撃者側の説明です。GMOが同じ内容を公式に認めたわけではなく、独立した技術検証によって事実と確定したものでもありません。
仮に複数の環境で共通の管理者認証情報が使われており、それが不正に取得された場合、攻撃の影響が広がるリスクは考えられます。
しかし、共通アカウントが存在するというだけで、すべてのサーバーに侵入できるとは限りません。実際にアクセスできる範囲は、権限やネットワーク設定、追加の制限などによって変わります。
ドライブ共有についても同様です。Windowsにそうした機能が存在することと、今回のGMOのサービスで攻撃者の主張どおりの設定が使われていたことは別の問題です。
GMOも、攻撃者が公表する情報には事実と異なる内容が含まれるおそれがあると注意を呼びかけています。
技術的にあり得る説明であっても、それだけで今回の侵入原因の証明にはならないという点は押さえておきたいところです。
参考報道:ITmedia NEWS(2026年10月26日)
事前に指摘された問題と今回の侵入経路は同じだったのか
社内ホワイトハッカーが指摘した問題と、今回実際に悪用された弱点が同じだったかどうかは、2026年10月26日時点で確認できません。
この関係を判断するには、少なくとも次のような情報が必要です。
- 攻撃者が最初に侵入した経路
- 悪用された認証情報やシステム設定
- 事前指摘の具体的な内容と時期
- 指摘された問題への修正・暫定対策の状況
- 攻撃開始時期と対策実施時期の関係
もし事前に指摘されていた問題が直接悪用されたのであれば、なぜ修正が完了していなかったのかが重要な検証対象になります。
一方、指摘とは別の弱点が使われた場合は、技術的な侵入原因について異なる説明が必要です。
現段階では、改善課題が事前に指摘されていたという組織的な事実と、攻撃に使われた具体的な技術的原因を分けて考える必要があります。
なぜGMOは従来のクラウド基盤をそのまま再開しないのか
GMOは10月24日の第4報で、不正アクセスを受けた現行のシステム基盤をそのまま再開せず、セキュリティ設計を抜本的に刷新する方針を示しました。
一時的な停止から同じ環境を再稼働させるのではなく、別のクラウド基盤を使う代替サービスへの移行を案内するという判断です。
一般に、サイバー攻撃を受けたシステムでは、不正プログラムを削除しただけで安全が回復したとは限りません。
第三者がどこまで操作できたのか、認証情報が取得されていないか、ほかの場所に不正な設定が残っていないかなど、確認すべきことがあるためです。
ただし、これは一般的なセキュリティ上の考え方です。今回GMOがどの技術的理由を決定打として基盤刷新を選んだのかは、公表されていません。
そのため、「システム全体が攻撃者に完全掌握されていたから再開を断念した」とまではいえません。
利用者にとっては、新しい基盤での安全性だけでなく、旧環境のデータや設定をどう扱うのか、再発防止のために何を変更するのかも重要な確認事項です。
政府への能動的サイバー防御の要請と企業側の対応責任
GMOは今回の攻撃を受け、警察への相談や金融事業者との連携に加え、政府にも対応を求めています。
10月24日の第4報では、政府関係機関に対し、能動的サイバー防御に関する措置の実施を要請する方針を公表しました。
能動的サイバー防御とは、重大なサイバー攻撃による被害を防いだり、被害の拡大を抑えたりするため、法律上の条件や手続きに基づいて政府が対処する考え方・制度です。
日本では関連法が2025年5月に成立し、2026年10月1日には関連する制度が施行されています。ただし、法律が存在することと、今回の事件に対して具体的な措置を実施できるか、あるいは実施が決まったかは別の問題です。
GMOは、攻撃者とみられる人物から金銭を要求されたことも明らかにしました。
要求に応じなければ、金融口座への不正操作を続けることや、利用者PCに関する情報の公開、ランサムウェア攻撃などを行うと脅迫されたという内容です。
脅迫では、国内外70社を超える証券会社・FX会社などに開設された利用者の口座にも言及されています。
ただし、70社以上で実際に不正取引が確認されたという意味ではありません。また、脅迫内容に含まれた行為がすべて実行されたわけでもありません。
GMOは金銭要求に応じない方針を示すとともに、警察や金融事業者との協力によって被害拡大の防止を進めています。
熊谷代表は、政府への要請について、自社の責任を転嫁する意図はないと説明しています。利用者への補償、クラウド基盤の刷新などは、自社の責任で進めるという立場です。
企業が適切なセキュリティ対策を講じていたかという問題と、国境を越えるサイバー犯罪に対して政府や捜査機関がどう対応するかという問題は、分けて検討できます。
なお、2026年10月26日時点で、政府が今回の事件についてアクセス・無害化措置などの実施を正式に決定したという公表は確認できていません。
今回の事件では、技術的な侵入原因だけでなく、事前に把握されていた課題への対応状況がどこまで明らかになるかにも注目する必要があります。
GMOの補償はどこまで?見舞金5,000円とFX損失・代替サービス
GMOは2026年10月24日、対象サービスの利用者へ一律5,000円の見舞金を支払い、今回の不正アクセスに起因する不正取引の損失も補償する方針を発表しました。
ただし、見舞金と不正取引による損失の補償は別の制度です。サービス停止に関連するすべての不利益が、無条件に補償されるわけではありません。
GMOインターネットグループは公式Xでも、見舞金5,000円の支払い、不正取引による実損失の補償、代替サービスの6か月無料提供を発表しています。
【重要】「お名前.com デスクトップクラウド」への不正アクセスに関するお詫びとお知らせ(第4報) お客様には、多大なるご迷惑とご心配をおかけしておりますこと、心より深くお詫び申し上げます 以下の対応を決定しましたのでご報告します ①ご利用中の全てのお客様へ、お見舞金5,000円をお支払い ②不正取引による実損失を補償 ※所定の手続きへのご協力をお願いいたします ③代替サービスへの乗り換えをご案内(6か月無償) 詳細はこちら https://t.co/6qW5hS6GFk
— GMOインターネットグループ (@GMOGroup) October 24, 2026
5,000円の見舞金は誰が対象になる?
GMOは「お名前.com デスクトップクラウド」を現在利用しているすべての顧客に対し、金銭被害の有無を問わず、一律5,000円を支払うとしています。
つまり、不正取引による損失が確認されなかった人も、対象サービスの現在の利用者であれば見舞金の対象になる方針です。
一方、ドメイン登録サービスしか利用していない人や、過去に解約した人まで無条件に対象となる発表ではありません。契約状況が不明な場合は、正式な案内を確認してください。
ここで誤解したくないのが、見舞金が5,000円だからといって、不正取引による損失の補償まで5,000円に制限されるわけではないことです。
見舞金の受け取り方法や支払時期については、10月30日(金)23時59分までに登録メールアドレスへ案内する方針です。
これは10月30日までに5,000円が振り込まれるという意味ではありません。手続きや支払時期を案内する予定日です。
不正取引の実現損失はどこまで補償される?
GMOは、今回の不正アクセスが原因で、利用者の意思によらない取引が行われたと認めた場合、その取引で生じた実現損失を補償すると説明しています。
実現損失とは、実際の取引によって確定した損失のことです。取引差損に加え、対象となる不正取引に伴う手数料なども含まれます。
例えば、本人が注文していない取引が成立し、決済によって10万円の損失が確定したとします。
その取引が今回の不正アクセスに起因するとGMOに認められれば、10万円の差損は補償対象になる方針です。
これは説明のための仮定であり、実際の被害額を示したものではありません。
一方、「身に覚えがない」と申告した金額が、そのまま無条件に支払われるわけではありません。GMOは取引記録やアクセス記録などを確認し、今回の事件との関係を審査するとしています。
また、FX会社・証券会社などから先に返金を受けた場合は、その金額を差し引いた残額をGMOが補償する方針です。
仮に認められた損失が10万円で、取引先から4万円が返金された場合、GMOが補償するのは残る6万円という考え方です。
反対に、取引先が返金に応じなかった場合でも、GMOが補償対象と認めた損失については同社が支払うと説明しています。
ただし、同じ損失について二重に補償を受けることはできません。申請時には、取引先からの返金状況も正確に伝える必要があります。
相場変動による損失や得られなかった利益は対象外?
今回のサービス停止によってEAなどの自動売買ツールが使えなくなった場合、不正取引とは別の不利益が生じることも考えられます。
しかし、GMOが公表した不正取引の補償方針では、市場変動による通常の損失、得られたはずの利益、その他の間接的な損害は対象外です。
| 想定されるケース | GMOの不正取引補償方針での扱い |
|---|---|
| 第三者による不正売買で差損が確定した | 今回の事件との因果関係が認められれば対象 |
| 認定された不正取引に手数料が発生した | 対象に含まれる |
| EA停止で売買機会を逃した | 得られたはずの利益は対象外 |
| 通常の市場変動で保有ポジションが値下がりした | 市場変動による損失は対象外 |
| 別の取引環境を急いで用意するために費用が発生した | 間接損害は本件の不正取引補償の対象外とされている |
例えば、「EAが停止していなければ20万円の利益を得られたはず」というケースでは、その利益は実際に確定したものではありません。GMOが示した方針では、こうした逸失利益は対象外となります。
ただし、サービス停止と相場変動が重なった複雑なケースでは、取引の仕組みや実際の操作状況を確認する必要があります。
また、GMOの今回の補償方針だけで、別の契約上・法律上の請求可能性まで判断できるわけではありません。
補償の判断に使われる取引記録と手続きの確認方法
GMOは、補償対象かどうかを判断する際、取引記録やアクセス記録などを確認するとしています。
利用者側では、問題となった取引の日時、内容、数量、損失額、取引先からの返金状況などを整理しておくと、後から説明しやすくなります。
| 資料の例 | 確認できる内容 |
|---|---|
| 注文・約定履歴 | 問題の取引が行われた日時と内容 |
| 決済履歴 | 確定した損失額 |
| 口座明細 | 残高や手数料の変動 |
| 取引先との連絡記録 | 相談内容、回答、返金の有無 |
| アクセス記録 | 不審な接続の有無。取得できる範囲は事業者によって異なる |
これらは証拠保全に役立つ資料の例であり、すべてが正式な提出必須書類と決まっているわけではありません。
正式な申請方法、必要書類、受付期間、支払時期については、GMOが11月6日(金)までに公式サイトと登録メールアドレスで案内する予定です。
11月6日も補償金の支払期限ではなく、手続きに関する案内予定日です。
なお、正式な補償審査では、本人確認資料やMT4・MT5などの閲覧専用パスワードの提出を求められる場合があります。
閲覧専用パスワードは、注文権限を持つ通常の取引パスワードとは異なりますが、取引情報へアクセスするための認証情報です。提出する場合は、必ずGMOが指定した正式な方法と提出先を確認してください。
代替サービス6か月無料の内容と移行前に確認したいこと
GMOは、従来のクラウド基盤をそのまま再開せず、別の基盤を使った代替サービスを案内する方針です。
希望する利用者には、移行後6か月間無料で提供すると説明しています。ただし、利用者の同意なく新しい環境へ移行することはありません。
FX自動売買に利用していた人は、無料期間だけでなく、以前と同じ取引ツールやEAが問題なく動くかも確認したいところです。
| 確認すること | 理由 |
|---|---|
| Windows環境の仕様 | 取引ツールや周辺ソフトウェアが対応するか |
| MT4・MT5、EAの動作 | 以前の自動売買環境を再現できるか |
| 設定ファイル・データの移行方法 | 旧環境から安全に復元できるか |
| 6か月無料の対象範囲 | 追加料金が発生する条件があるか |
| 無料期間終了後の料金 | 継続利用する場合の費用を判断するため |
| 移行しない場合の契約・料金 | 別サービスを選ぶ際の判断材料 |
特に、旧環境のファイルを新しいクラウドへ移す場合は、安全性を確認せずに不審な実行ファイルなどを持ち込まないよう注意が必要です。
ただし、旧環境に保存されていたファイルがすべて危険だと確認されたわけではありません。
GMOは、代替サービスの提供開始時期や申し込み方法、移行しない場合の契約・料金の扱いなどについて、10月30日(金)23時59分までに案内するとしています。
今後の公式発表で確認すべき補償・復旧情報
補償と代替サービスについては基本方針が公表されていますが、具体的な手続きには、今後の案内を待つ必要がある部分も残っています。
| 案内予定日 | 確認すべき情報 |
|---|---|
| 2026年10月30日(金)23時59分まで | 5,000円の見舞金の受け取り方法と支払時期 |
| 2026年10月30日(金)23時59分まで | 代替サービスの開始時期、申し込み方法、移行しない場合の契約・料金の扱い |
| 2026年11月6日(金)まで | 不正取引の損失補償の申請方法、必要書類、受付期間、支払時期 |
いずれも案内予定日であり、見舞金や補償金がその日までに振り込まれるという意味ではありません。また、代替サービスが10月30日に必ず使えるようになるという意味でもありません。
今後の発表では、見舞金や損失補償の手続きだけでなく、旧環境のデータの扱い、代替サービスの安全性、契約料金の調整についても確認したいところです。
最新の情報は、GMOインターネットの第4報や、第5報などの公式発表から確認できます。
まとめ|GMOサイバー攻撃はなぜ深刻なのか
今回のGMOへのサイバー攻撃が深刻なのは、クラウド環境への不正アクセスが、その内部に保存された情報だけでなく、利用者が別の金融会社に持つ取引口座にまで影響した可能性があることです。
GMOは不正アクセスと情報の外部持ち出しを確認し、一部の利用者からは不審な取引も報告されています。
ただし、影響の可能性がある26,739件のサーバーすべてで被害が確定したわけではありません。具体的な侵入経路や金銭被害の全体像についても、まだ調査が続いています。
もう一つ見逃せないのが、社内ホワイトハッカーから事前に改善課題が指摘されていたという、熊谷正寿代表の説明です。
専門家が課題を見つけていても、その指摘を十分な対策へ結びつけられなければ、利用者を守りきれない場合があります。
もっとも、事前に指摘された問題が今回の侵入に直接関係したかどうかは明らかになっていません。今後は、技術的な原因と組織としての判断の両面について、どこまで具体的に説明されるかが焦点になります。
対象サービスを利用していた人は、原因究明を待つ間も、取引口座のパスワード変更と全セッション切断、不審な取引の確認、保存済み認証情報や端末の点検を優先してください。
GMOは見舞金、不正取引による実現損失の補償、代替サービスの提供方針を公表しています。ただし、個別の補償には条件があり、具体的な手続きは今後の正式な案内を確認する必要があります。
今回の事件から見えてくるのは、クラウドに預けた環境が、外部サービスや自分の資産とつながっているということです。一つのサービスで生じた問題が、別の場所にある取引口座や利用者の生活にも影響する可能性があります。
今後は、GMOによる原因究明と再発防止策、そして利用者が安全にサービスを再開できる環境がどこまで整うかを確認していく必要があります。
※本記事は2026年10月26日時点の公表情報をもとに作成しています。最新の注意喚起、補償条件、代替サービスの案内は、GMOの公式発表で確認してください。
参考資料・出典
本記事では、GMOの公式発表を事件の事実関係の主な根拠とし、技術的な仕組みは開発元・提供元の公式資料で補っています。攻撃者側の主張は、確認済みの事実と区別して扱っています。
GMOの公式発表・代表の説明
- GMOインターネット「お名前.com デスクトップクラウド」へのサイバー攻撃(第4報・2026年10月24日) — 情報持ち出し、見舞金、損失補償、代替サービス、政府への要請。
- GMOインターネット「被害拡大の防止のためのお客様へのお願い」(第5報・2026年10月24日) — 対象サービス、26,739件の定義、端末の確認、認証情報への対策。
- 熊谷正寿代表公式ブログ(2026年10月25日) — 社内ホワイトハッカーからの事前指摘、対応の優先順位、政府への要請についての説明。
- お名前.com 公式お問い合わせ窓口 — 契約内容や今回の影響を確認したい場合の窓口。
- GMOインターネットグループ公式X投稿(2026年10月24日) — 見舞金、損失補償、代替サービスの告知。
- 熊谷正寿代表公式X投稿(2026年10月25日) — 能動的サイバー防御を政府に要請した理由についての説明。
技術・制度に関する公式資料
- MetaTrader 5公式ヘルプ「Virtual Hosting」 — 取引プラットフォームとEAを継続稼働させる仕組み。
- MetaTrader 5公式ヘルプ「Basic Principles」 — 注文・約定・ポジション、ストップロスなど取引の基本概念。
- Microsoft Learn「ドライブリダイレクトの構成」 — リモートデスクトップでのローカルドライブ共有の技術的な仕組み。
- 国家サイバー統括室「報道資料」 — サイバー対処能力強化法および関連制度の公表資料。
補足報道
- ITmedia NEWS(2026年10月26日) — 熊谷代表の説明、攻撃者が主張する設定不備、政府への要請をめぐる議論。
- INTERNET Watch(2026年10月26日) — GMOの第1~5報の経緯と被害拡大防止策の整理。
※資料の公表日と記事の情報基準日は異なる場合があります。事件の事実関係については、GMOの最新の公式発表を優先してください。